Cloudflare 新增 DNS 遮蔽记录警告:代理运营审计指南
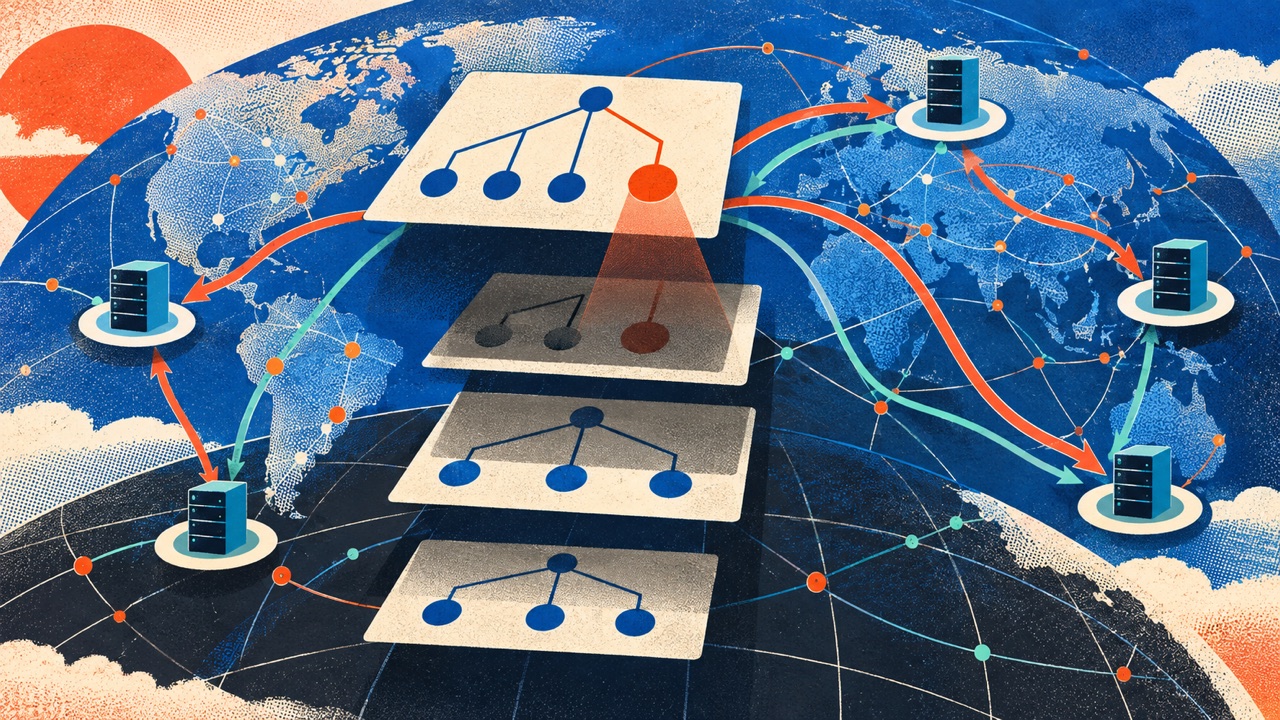
Cloudflare 于 2026 年 9 月 14 日宣布,所有区域均可使用 shadowed record(遮蔽记录)警告。当子域委派把某个名称或其下级名称的权威交给另一组名称服务器时,父区域中的记录就会被遮蔽。记录仍可能显示在配置中,但父区域不会对匹配查询返回它。
在 API 请求中启用 include_shadow_metadata=true 后,响应还会包含遮蔽元数据,指出产生委派的 NS 记录,并在适用时说明 A 或 AAAA 是否为 glue(粘合)记录。
这对代理运营很重要:控制台中“存在”的记录,可能不会出现在浏览器、采集器或健康检查实际使用的权威应答中。故障看起来像代理出口异常、地区封锁或 DNS 传播缓慢,真实原因却是委派边界。
为什么代理测试容易误判
如果验证主机名保存在父区域,而更高层子域已经委派,运营人员可能仍把它当作有效记录。不同解析器保留旧答案的时间不同,就会制造“一个地区正常、另一个地区失败”的假象。
代理未必负责 DNS。系统本地解析、SOCKS 远程 DNS、浏览器安全 DNS 和应用解析器可能访问不同权威方。淘汰代理路由前,必须证明答案由哪个解析器和权威链产生。
可用代理 GeoDNS 一致性测试比较等价路由组,避免把所有答案差异都归因于出口质量。
新增警告如何改变审计流程
控制台警告让委派冲突更容易发现,API 元数据则支持批量盘点。建议记录:区域与记录别名、类型与预期责任方、最近的上级 NS 委派、实际权威服务器、是否被标记为遮蔽、地址记录是否为 glue、解析器类别、响应码、TTL,以及依赖该名称的代理工作流。
警告本身不等于中断。被遮蔽的父区域记录可能已经废弃且无害,修改生产 DNS 前应先验证子区域和应用路径。
先委派、后代理的审计步骤
- 启用遮蔽元数据导出相关记录。
- 按委派子树与服务责任方分组。
- 从目标市场的受控解析器查询实际权威方。
- 将权威应答与预期应用配置比较。
- 用同一主机名和时间窗测试直连、本地 DNS 代理及远程 DNS 代理。
- 分别记录 NXDOMAIN、NODATA、超时与有效答案。
- 通过正式变更流程修复权威子区域或清理过期父区域数据。
- 等待 TTL 与负缓存窗口后复测。
修复后若负答案仍存在,先运行负 DNS 缓存恢复测试,不要直接轮换代理库存。
保护故障切换证据
DNS 故障切换通常假设配置记录属于权威区域,遮蔽会破坏该前提。测量 TTL 收敛或端点切换前,应确认委派链、SOA 责任方、答案来源与观察时间,并同步直连和代理组的测试窗口。
确认权威方后,可使用代理 DNS TTL 故障切换验证执行冷热状态测试。
验收清单
- 每个测试名称由预期区域权威回答。
- 遮蔽记录已分类为过期、glue 相关或需处理。
- 父子区域责任方同意唯一事实来源。
- 按需测试 A、AAAA、HTTPS 与 CNAME。
- 记录本地与代理侧 DNS 责任方。
- 区分负答案、超时与代理连接失败。
- Global、North America、Europe、APAC 使用同步时间窗。
- 不因出现警告就直接删除生产记录。
- 变更具备审批、回滚与 TTL 感知验证。
排错对照
| 现象 | 优先调查 |
|---|---|
| 控制台有记录,权威查询无结果 | 上级 NS 委派与子区域 |
| 一个解析器仍返回旧地址 | 正负缓存年龄 |
| 远程 DNS 代理失败、本地 DNS 正常 | 解析责任方与权威链 |
| 只有一个市场失败 | 委派可达性、任播路径和时间窗 |
| 故障切换始终不出现 | 错误权威区域或缓存旧答案 |
| A/AAAA 似乎用于支持委派 | 确认是否为 glue |
使用代理 DNS 泄漏验证确认成功样本没有静默切换到非预期解析器。
常见问题
遮蔽警告表示记录恶意或损坏吗?
不表示。它说明委派优先,父区域对该名称不再权威。记录可能过期、属于支持数据,也可能确实配置错误。
更换代理出口能修复遮蔽记录吗?
不能。出口轮换不会改变 DNS 权威,只可能暴露不同缓存状态;持久修复必须发生在正确权威区域。
是否应删除所有遮蔽记录?
不应。先确认责任方、glue 需求、依赖和回滚方案。DNS 删除是受控变更,不是排错捷径。
来源说明
本文依据 Cloudflare 2026 年 9 月 14 日发布的“Shadowed record warnings are now available for all zones”。外部研究地址仅保存在内部运营记录中。
合规说明
只审计自己拥有或获授权评估的区域、解析器和代理路由。减少主机名及网络标识留存,遵循 DNS 变更流程,不得使用替代解析器绕过组织策略。